Число атак на мобильный банкинг в первом полугодии возросло в 2 раза - Check Point
1 августа 2019 года компания Check Point Software Technologies выпустила отчет Cyber Attack Trends: 2019 Mid-Year Report. Хакеры продолжают разрабатывать новые наборы инструментов и методы, нацеленные на корпоративные данные, которые хранятся в облачной инфраструктуре; личные мобильные устройства; различные приложения и даже популярные почтовые платформы. Исследователи отмечают, что ни один из секторов полностью не защищен от кибератак.

Эксперты Check Point выявили ключевые тренды киберугроз в первом полугодии 2019:
- Мобильный банкинг: количество атак возросло вдвое по сравнению с 2018 годом. Банковские вредоносные программы — очень распространенная мобильная угроза. Банковское вредоносное ПО способно похитить платежные и учетные данные, средства с банковских счетов жертв. Новые версии банковских вредоносных программ готовы к массовому распространению для всех, кто готов за них заплатить.
- Атака на цепь поставок: киберпреступники могут расширить свое влияние, использовав атаку на цепочку поставок компании. При таком типе кибератаки хакеры внедряют вредоносный код непосредственно в программное обеспечение компании-жертвы. После выполнения этого вредоносного кода преступники могут получить доступ к приватной информации компании.
- Электронная почта: злоумышленники используют различные методы для обхода решений безопасности и спам-фильтров. Например, они рассылают сложные закодированные электронные письма, а также сложный базовый код, который смешивает обычные текстовые буквы с символами HTML. Кроме того, злоумышленники применяют методы социальной инженерии, а также изменение и персонализацию содержимого электронных писем.
- Облачные хранилища: растущая популярность общедоступных облачных сред привела к увеличению числа кибератак, нацеленных на огромные объемы конфиденциальных данных, находящихся на этих платформах. Самые серьезные угрозы для безопасности облаков в 2019 году: неправильная конфигурация и плохое управление облачными ресурсами.
|
|
«Ни облачные хранилища, ни наши смартфоны и электронная почта — ни одна среда не застрахована от кибератак. Такие угрозы, как персонализированные атаки вымогателей, DNS-атаки и криптомайнеры, будут по-прежнему актуальны в 2019 году. Эксперты по безопасности должны быть в курсе последних угроз и техник атак, чтобы обеспечить для своих организаций наилучший уровень защиты»
отметил Василий Дягилев, глава представительства Check Point Software Technologies в России и СНГ |
|


Самое активное вредоносное ПО в первом полугодии 2019 года по данным Check Point Software Technologies:
- Emotet (29%) — продвинутый, самораспространяющийся модульный троян. Emotet когда-то использовался в качестве банковского трояна, а в последнее время используется в качестве доставки других вредоносных программ или вредоносных кампаний. Он использует несколько методов, чтобы избежать обнаружения. Также распространяется через фишинговые спам-сообщения, содержащие вредоносные вложения или ссылки.
- Dorkbot (18%) — червь на основе IRC, предназначенный для удаленного выполнения кода его оператором. Также с его помощью можно загрузить дополнительные вредоносные программы в зараженную систему для кражи конфиденциальной информации.
- Trickbot (11%) — Trickbot - это вариант Dyre, появившийся в октябре 2016 года. С момента своего первого появления он был нацелен на банки в основном в Австралии и Великобритании, а в последнее время он начал появляться также в Индии, Сингапуре и Малайзии.
Самые активные криптомайнеры в первом полугодии 2019 года:
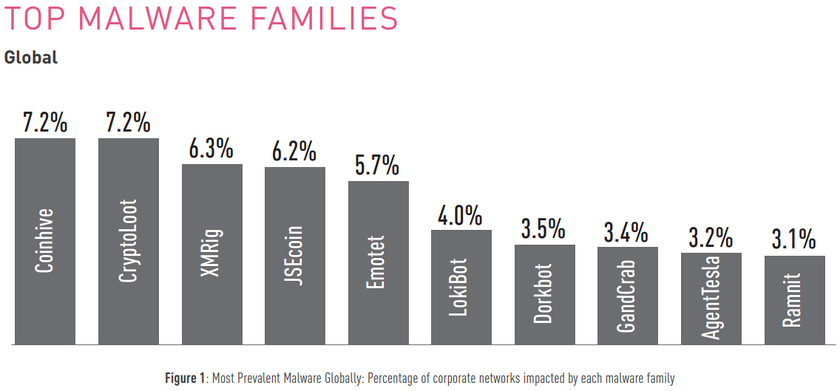
- Coinhive (23%) — криптомайнер, предназначенный для добычи криптовалюты Monero без ведома пользователя, когда тот посещает веб-сайты. Coinhive появился только в сентябре 2017 года, но по данным на август 2019 года уже поразил 12% организаций по всему миру.
- Cryptoloot (22%) — майнер, встраиваемый в сайт с помощью JavaScript кода. Добывает криптовалюты Monero без разрешения пользователя.
- XMRig (20%) — Программное обеспечение с открытым исходным кодом, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero.
Самые активные мобильные угрозы первого полугодия 2019 года:
- Triada (30%) — Модульный бэкдор для Android, который предоставляет привилегии суперпользователя для загруженных вредоносных программ, а также помогает внедрить его в системные процессы. Triada также был замечен за подменой URL-адресов, загружаемых в браузерах.
- Lotoor (11%) — программа, использующая уязвимости в операционной системе Android для получения привилегированного root-доступа на взломанных мобильных устройствах.
- Hidad (7%) — Модульный бэкдор для Android, который предоставляет права суперпользователя для загруженного вредоносного ПО, а также помогает внедрить его в системные процессы. Он может получить доступ к ключевым деталям безопасности, встроенным в ОС, что позволяет ему получать конфиденциальные данные пользователя.
В России было очень активно вредоносное мобильное ПО, которое назвали «Агент Смит». Под видом скрытого приложения, связанного с Google, вредоносная программа использует известные уязвимости Android и автоматически заменяет установленные приложения вредоносными версиями незаметно для пользователя. Пользователи загружали приложение из популярного неофициального магазина приложений 9Apps. По данным на август 2019 года «Агент Смит» заразил в России около 57 тысяч устройств.
Топ вредоносного ПО для банков в первом полугодии 2019 года:
- Ramnit (28%) — банковский троян, который похищает данные учетных записей клиентов банка, пароли FTP, файлы cookies для сессий и личные данные.
- Trickbot (21%) — доминирующий банковский троян, постоянно пополняемый возможностями, функциями и векторами распространения. Это позволяет Trickbot быть гибким и настраиваемым вредоносным ПО, которое может распространяться в рамках многоцелевых кампаний.
- Ursnif (10%) —троян, работающий на платформе Windows. Обычно он распространяется через наборы эксплойтов - Angler и Rig. Он может похищать информацию, связанную с платежным программным обеспечением Verifone Point-of-Sale (POS). Для этого троян связывается с удаленным сервером, чтобы загрузить собранную информацию и получить инструкции. После этого он загружает файлы в зараженную систему и выполняет их.
Отчет за первое полугодие 2019 года «Cyber Attack Trends: Annual Report 2019» показывает весь возможный ландшафт киберугроз. Выводы основаны на данных Global Threat Impact Index и ThreatCloud Map, которые были разработаны ThreatCloud intelligence, сетью по борьбе с киберпреступностью, которая предоставляет данные об угрозах и тенденциях атак из глобальной сети датчиков угроз.